Komunikacija i zaštita prijenosa
Uvod i orijentacija
Saznat ćete tko uspostavlja pojedinu vezu, koje podatke prenosi te koje protokole i portove koristi. Pregled razlikuje šifriranje prijenosa, provjeru identiteta i ovlasti za izvođenje radnje.
Pri određivanju mrežnih pravila razlikujte veze s oblakom, lokalne API-je, vanjski sadržaj i servisni pristup. Dopuštanje jednog porta ili šifriranje jednog dijela ne pokriva automatski ostale putove.
Pregled i objašnjenja
Kako tumačiti zaštitu pojedinačnih veza
HTTPS i WSS štite prijenos TLS-om na konkretnoj vezi. Provjera identiteta utvrđuje tko se povezuje, a ovlasti određuju što smije učiniti. Ako proxy završava TLS vezu i prosljeđuje zahtjev putem HTTP-a, sljedeći dio više nije zaštićen istom TLS vezom. Jednako tako, HTTPS administracije ne potvrđuje da je zasebna veza Connectora šifrirana.
Sustav koristi više komunikacijskih putova. Dohvat konfiguracije, preuzimanje datoteke, upravljačka poruka i slanje izvještaja zasebne su operacije. Zaštita se zato opisuje za svaki dio veze.
Pristup administracijskom sučelju
- Preglednik i proxy: Pri pristupu putem HTTPS-a TLS štiti komunikaciju između preglednika i ulaznog proxyja.
- Certifikati: Certifikatima upravlja pružatelj usluge; običan korisnik ne treba ih pribavljati ni instalirati.
- Interni prijenos: U dokumentiranoj implementaciji portala HTTPS završava na HAProxyju. Proxy prosljeđuje zahtjeve internim web-servisima putem HTTP-a na mreži domaćina. TLS stoga ne obuhvaća vezu do aplikacijskog procesa.
- Preusmjeravanje na HTTPS: Dostavljena konfiguracija ne primjenjuje jednako preusmjeravanje s HTTP-a na HTTPS za sve domene portala i partnera.
Konfiguracija, mediji i upravljačka veza
- Konfiguracija i popis za reprodukciju: Runtime od portala traži konfiguraciju, definicije aplikacija i popis za reprodukciju.
- Mediji i ikone: Medijske datoteke preuzima iz datotečnog servisa, a ikone iz servisa za ikone. Dostavljene produkcijske skripte za pokretanje koriste HTTPS adrese za portal i datoteke.
- Upravljačka veza: Connector pokreće vezu s komunikacijskim poslužiteljem. Tom se vezom prenose upravljačke poruke, zahtjevi za udaljeni pregled i druge radnje. Odgovori se mogu vraćati u suprotnom smjeru preko već uspostavljene veze.
- Prijenos Connectora: Pregledani izvorni kod klijenta Connector i njegova produkcijska skripta koriste WebSocket na portu 80 bez uključenog TLS-a. Taj dio veze nije potvrđen kao WSS ni kao potpuno šifriran prijenos.
- Udaljeni pregled u administraciji: Klijent administracijskog sučelja, međutim, izričito koristi WSS za udaljeni pregled. Riječ je o različitim klijentima.
Autentifikacija veze, kodiranje poruka i šifriranje prijenosa imaju različite uloge. Aplikacijska vjerodajnica ne zamjenjuje TLS, a binarni format poruke sam po sebi ne šifrira podatke.
Komunikacija između aplikacija na uređaju za reprodukciju
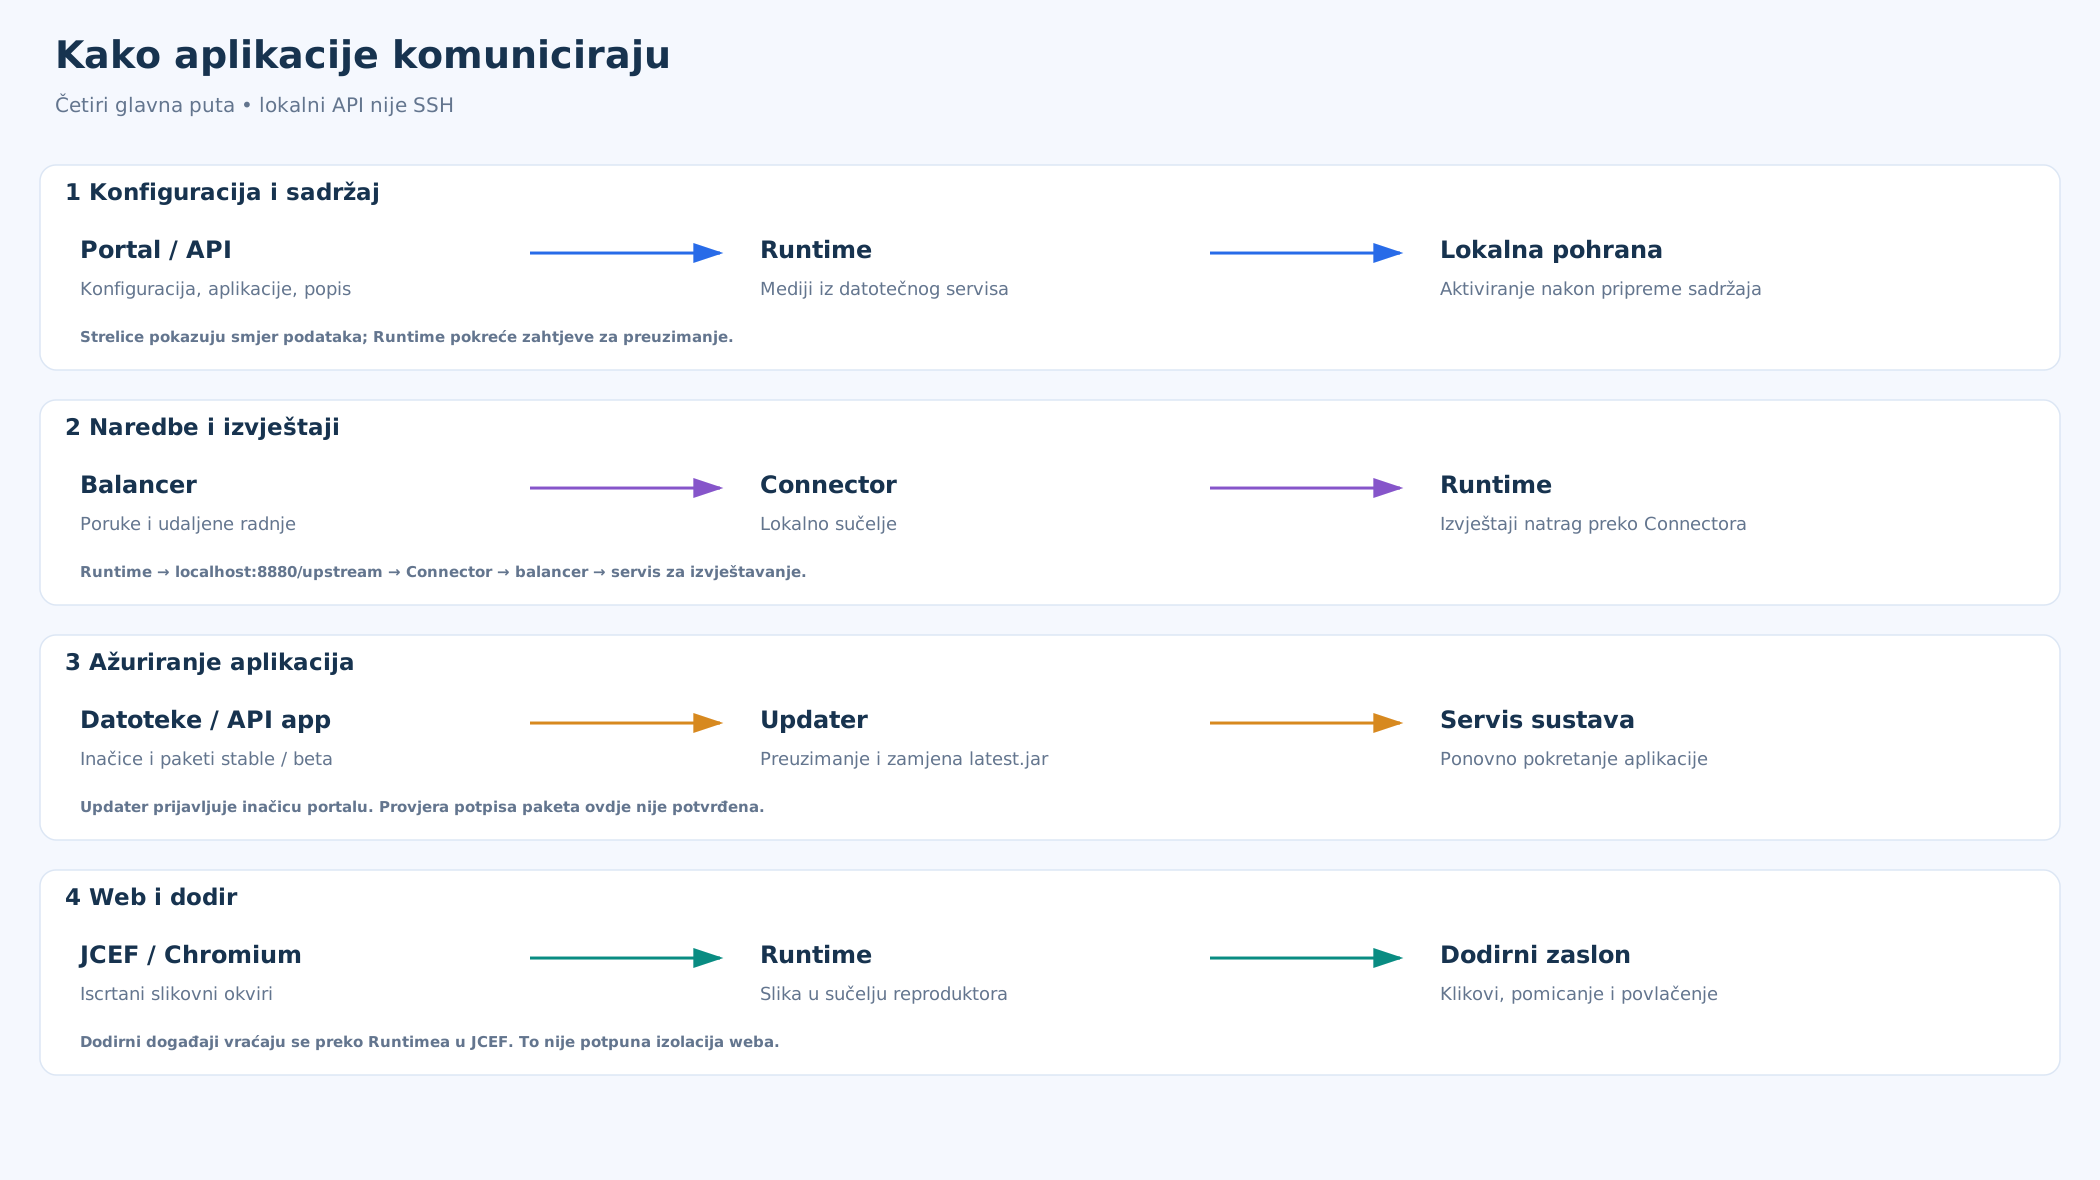
- Izvještaji: Runtime predaje izvještaje lokalnom sučelju komponente Connector. Connector ih šalje komunikacijskom servisu, odakle ih obrađuje servis za izvještavanje.
- Ažuriranja: Updater prima lokalni zahtjev za ažuriranje i preuzima pakete iz datotečnog servisa.
Lokalna sučelja odvojena su od portova potrebnih za pristup servisima u oblaku. Vezanje na mrežna sučelja i pravila vatrozida određuju jesu li dostupna i s korisnikove mreže.
Naziv „lokalni API” ne znači da je pristup ograničen na localhost.
Vanjski servisi i pristup internetu
- Vremenska prognoza: Reproduktor dohvaća vremensku prognozu s domene api.met.no putem HTTPS-a prema koordinatama iz konfiguracije uređaja.
- Web-aplikacije i RSS: Web-aplikacije mogu se povezivati s dodatnim domenama; RSS i druge podatkovne funkcije imaju vlastite izvore.
Mrežna pravila trebaju se temeljiti na komunikacijskoj matrici za korištene servise i domene. To što uređaj pokreće izlazne veze ne dokazuje da nema servise koji prihvaćaju veze. SSH i servisni portovi nisu automatski preduvjet uobičajenog rada u korisnikovoj mreži.
Pregled mrežnih veza, protokola i portova
Strelica u prvom stupcu označava tko pokreće vezu; podaci mogu putovati u oba smjera. portovi koriste TCP, osim ako je navedeno drukčije. Pregled razlikuje dokumentirane postavke od putova koji se mogu konfigurirati.
| Veza i pokretač | Svrha i podaci | Protokol / port | Autentifikacija i zaštita |
|---|---|---|---|
| Preglednik → HAProxy → API | Portalni API; zahtjevi i odgovori | HTTPS 443 → HTTP 10 | HTTP Basic za zaštićeni API. TLS do proxyja, zatim interni HTTP. |
| Preglednik → Datoteke | Prijenos datoteka, metapodaci i mediji | HTTPS 443 | Prijenos provjerava korisnika preko portala; čitanje ovisi o ruti. HTTPS adresa klijenta. |
| Preglednik → Izvještaji | Izvještaji i nadzorne ploče | HTTPS 443 | Autentifikacija prema poslužiteljskoj ruti. HTTPS adresa klijenta ne potvrđuje sve postavke proxyja. |
| Preglednik → Balancer | Pregled, naredbe i odgovori | WSS 443 | Aplikacijska vjerodajnica; autorizacija ciljne radnje procjenjuje se zasebno. Klijent koristi WSS. |
| Preglednik / Runtime → Ikone | Ikone i povezani resursi | HTTPS 443 | Javni ili zaštićeni putovi prema funkciji; konfigurirane HTTPS adrese. |
| Runtime → Portal | Konfiguracija, aplikacije i popis | HTTPS 443 | Aplikacijska vjerodajnica Basic; HTTPS u skripti za pokretanje. Iza proxyja portala interni HTTP. |
| Runtime → Datoteke | Mediji i dokumenti | HTTPS 443 | Neki medijski putovi su javni. HTTPS adresa ne potvrđuje potpis datoteke. |
| Connector → Balancer | Dvosmjerne naredbe, pregledi i izvještaji | WS 80 | Aplikacijska autentifikacija ne šifrira cijelu sesiju. Pregledani klijent ne uključuje WSS. |
| Runtime → Connector | Slanje izvještaja prema poslužitelju | HTTP localhost:8880 | Lokalni HTTP; dostupnost izvan uređaja ovisi o vezanju i vatrozidu. |
| Connector → Runtime | Naredbe, radnje igre, pregledi i zadaci | HTTP 8888 | Lokalni HTTP; Runtime sluša na 0.0.0.0. Pristup iz LAN-a ovisi o vatrozidu. |
| Runtime → Updater | Pokretanje ažuriranja | HTTP localhost:4444 | Lokalni HTTP; poziv na localhost ne potvrđuje slušanje isključivo na loopback sučelju. |
| Updater → Datoteke | Inačice i paketi aplikacija | HTTPS 443 | HTTPS u skripti; digitalni potpis paketa nije potvrđen. |
| Updater → Portal | Prijava inačice aplikacije | HTTPS 443 | Aplikacijski identitet uređaja; TLS do proxyja portala. |
| Izvještaji → Balancer | Prijam izvještaja preko uspostavljene veze | WS 80 | Aplikacijska autentifikacija; produkcijska skripta i klijent ne potvrđuju TLS ovog dijela. |
| Izvještaji → Portal | Sinkronizacija definicija i provjera korisnika | HTTP(S) | Autentifikacija i zaštita prema putu i adresi implementacije. |
| Mobitel → Interaktivnost; Interaktivnost → Balancer | Mobilna interakcija i odgovori | WS(S); Interaktivnost V2: WSS | QR konfiguracija i sesija; game V2 koristi WSS do balancera. Dio Connectora ima vlastiti prijenos. |
| Runtime → MET Norway | Koordinate prema van, prognoza natrag | HTTPS 443 | Bez osobnog računa; HTTPS prema vanjskom pružatelju. |
| Portal → MET Norway | Vrijeme za PDF izvoz popisa | HTTPS 443 | Zaseban poslužiteljski HTTPS put; ne zamjenjuje dohvat na uređaju. |
| JCEF → Web | Web-sadržaj, skripte i vanjski API-ji | HTTP(S) | Prijava i kolačići prema web-stranici; HTTPS portala ne određuje zaštitu ovog puta. |
| RSS → Web | RSS kanali i povezani sadržaj | HTTP(S) | Prema izvornoj adresi; RSS sam ne nameće HTTPS. |
| Servisi → DB / Pohrana | Pohrana definicija, medija i izvještaja | DB / datotečni sustav | Računi i prijenos prema servisu. Šifriranje veze s bazom i diskova nije potvrđeno. |
| Domaćin za kopiranje → Pohrana | Izvoz spremišta i sinkronizacija medija | SSH / SCP / rsync | SSH ključevi prema konfiguraciji; šifriran prijenos ne potvrđuje šifriranje pohranjenih kopija. |
| Tehničar → SSH / VPN | Administracija operacijskog sustava | SSH 22 / VPN | Zaseban servisni put. Postavke jednog domaćina ne vrijede nužno za sve. |
HTTPS na jednom dijelu puta ne znači da je cijeli prijenos šifriran.
Zahtjevi za internetsku vezu i mrežnu komunikaciju
Uređaju je potreban izlazni pristup korištenim uslugama i funkcionalno DNS razrješavanje. Pružatelj softvera dostavlja točne odredišne domene i eventualne drugačije portove vaše instalacije.
- TCP 443 i TCP 80: portal, mediji i ikone u opisanoj konfiguraciji koriste HTTPS na portu 443. Connector pokreće upravljačku vezu WebSocket (WS) na portu 80, pa omogućavanje samo porta 443 nije dovoljno. Ta WS veza nije zaštićena TLS-om.
- Vanjski sadržaj: vremenska prognoza zahtijeva HTTPS pristup na
api.met.no:443. Ugrađene web-stranice mogu zahtijevati druge domene i portove prema svojim URL-ovima, obično HTTP 80 ili HTTPS 443. RSS izvore dohvaća odgovarajuća poslužiteljska usluga. - Lokalni i servisni portovi: 8880, 8888, 4444 i SSH 22 ne zahtijevaju dolazni pristup s interneta za redovan rad. Dostupnost u lokalnoj mreži i servisni pristup uređuju se zasebno.
Vanjski servisi
MET Norway — Locationforecast: reproduktor pokreće HTTPS/TCP 443 zahtjev prema api.met.no i šalje zemljopisnu širinu i dužinu radi vremenske prognoze za dinamičke vizuale. Portal koristi zaseban put pri PDF izvozu popisa za reprodukciju. Ostali izvori: web-stranice i RSS prema konfiguraciji sadržaja.
Kako upotrijebiti podatke o vremenu pri odabiru vizuala kampanje objašnjavaju upute Ciljanje prema vremenskim uvjetima
Povezane teme i sljedeći koraci
← Natrag na pregled sigurnosti
Obratite se svojem pružatelju softvera.